


Ter a ferramenta ligada não é o mesmo que detectar
Num estudo da Kaspersky sobre incidentes reais, 60% não foram identificados pelas organizações por ausência de alertas de elevada confiança nas ferramentas que já tinham instaladas. O incidente mais antigo esteve quatro anos sem ser detectado. E 71% ocorreram no Médio Oriente, na Turquia e em África.
Um ataque de 2021, encontrado em 2025
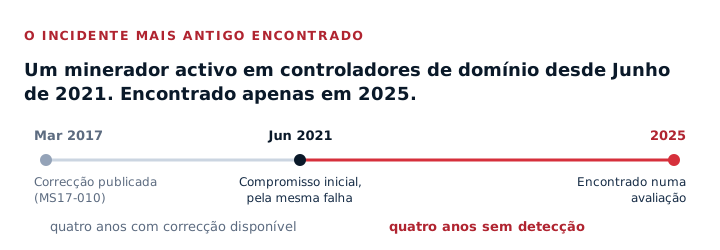
Em Julho de 2026, a Kaspersky publicou as conclusões dos projectos de compromise assessment que conduziu ao longo de 2025. O incidente mais antigo que a equipa encontrou estava activo desde Junho de 2021, em controladores de domínio, e passou quatro anos sem ser detectado.
O programa era um minerador de criptomoeda. Entrou por uma vulnerabilidade conhecida, a EternalBlue (MS17-010), cuja correcção estava publicada desde Março de 2017, quatro anos antes do compromisso. Para passar despercebido, guardava os ficheiros em C:\Windows\Fonts\Mysql, aproveitando uma particularidade dessa pasta: a um utilizador comum, o Windows mostra ali apenas ficheiros de tipo de letra.
Nada disto exigiu uma técnica nova: bastou uma correcção por aplicar e um ambiente em que nada o assinalou durante quatro anos.
A ferramenta estava instalada e a funcionar
Dos incidentes descobertos, 60% não tinham sido identificados pelas organizações por ausência de alertas de elevada confiança nas ferramentas que já possuíam. Outros 20% só foram encontrados por análise manual. Os restantes 20% não são atribuídos no relatório.
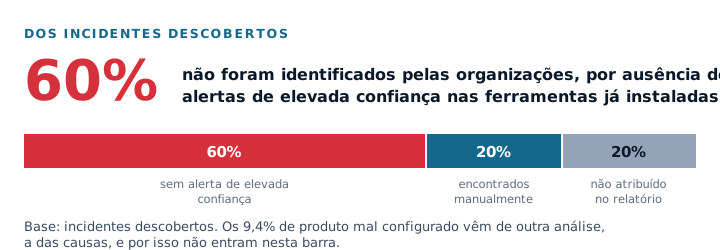
Em 9,4% dos casos, o produto estava mal configurado, desactualizado ou a funcionar mal. Num deles, a inspecção de memória estava desligada e as assinaturas desactualizadas, pelo que o malware em memória permanecia simplesmente invisível.
O relatório é claro quanto ao mecanismo: foram gerados alertas que podiam ter indicado o compromisso, mas não deram origem à declaração de um incidente. Eram sinais de baixa confiança, e para esses o relatório é explícito: exigem análise humana.
O sinal existia. Faltou quem o lesse.
Sem vigilância contínua
Onde não existia monitorização permanente nem actividade de threat hunting, a probabilidade dos incidentes encontrados serem de gravidade média ou elevada subiu para 84 a 86%. Sem vigilância, os incidentes que se encontram são, em regra, mais graves.
A duração confirma-o. Em 30,8% dos incidentes descobertos, e em 52% dos compromissos de gravidade elevada, a actividade encontrada tinha mais de três meses de histórico.
Há ainda um dado que merece atenção de quem contrata serviços geridos: cerca de metade dos projectos com apoio de um MSSP apresentava falhas básicas de auditoria do Windows, como recolha de registos em falta ou políticas de auditoria desactivadas. Ter um fornecedor a monitorizar não garante, por si só, que exista o que monitorizar.
Isto aconteceu na nossa região
Cerca de 71% dos incidentes analisados ocorreram em clientes da região META, que na definição da Kaspersky abrange o Médio Oriente, a Turquia e África. Os restantes 29% repartiram-se pela APAC e pela CEI.
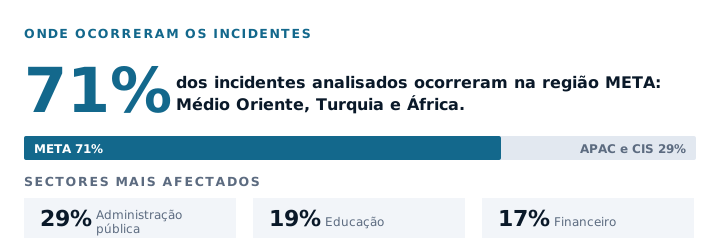
Por sector: administração pública com 29%, educação com 19% e financeiro com 17%. São os sectores onde trabalhamos.
O que encontramos em Angola
Escrevemos aqui, em Junho, que instalar o Kaspersky é o primeiro passo e não o último. Nas avaliações que a nossa equipa certificada realiza a organizações angolanas, cerca de 41% da protecção que já é paga está realmente activa, e nenhuma organização avaliada passou dos 60%.
Os dados da Kaspersky descrevem a fase seguinte do mesmo problema, à escala global. As avaliações em Angola mostram protecção paga que nunca foi ligada. O relatório mostra que, mesmo onde foi ligada, em parte dos incidentes o sinal produzido não foi investigado. E os 9,4% de produtos mal configurados ou desactualizados descrevem o mesmo tipo de lacuna que encontramos nas consolas que abrimos aqui.
A protecção não falha por falta de licença, falha no espaço entre a licença e a operação.
Medir antes de assumir
O estudo aponta três verificações possíveis antes de haver um incidente: a configuração do produto, a análise dos alertas e a recolha de registos.
O que está realmente ligado?
Uma leitura da configuração, por acesso à consola: seis pilares, da protecção básica à cobertura da implementação. Riscos classificados por severidade, utilização medida pilar a pilar e recomendações priorizadas. Cerca de duas horas, sem alterar nada.
Ver a avaliaçãoCorrigir o que a avaliação encontrar
A equipa certificada da Menshen corrige as lacunas identificadas: políticas, estrutura da consola, protecção dos agentes e alertas que chegam a quem os analisa. Depois, a gestão contínua do ambiente mantém o que foi corrigido, mês após mês, e uma nova avaliação fecha o ciclo.
Ver os serviços Kaspersky